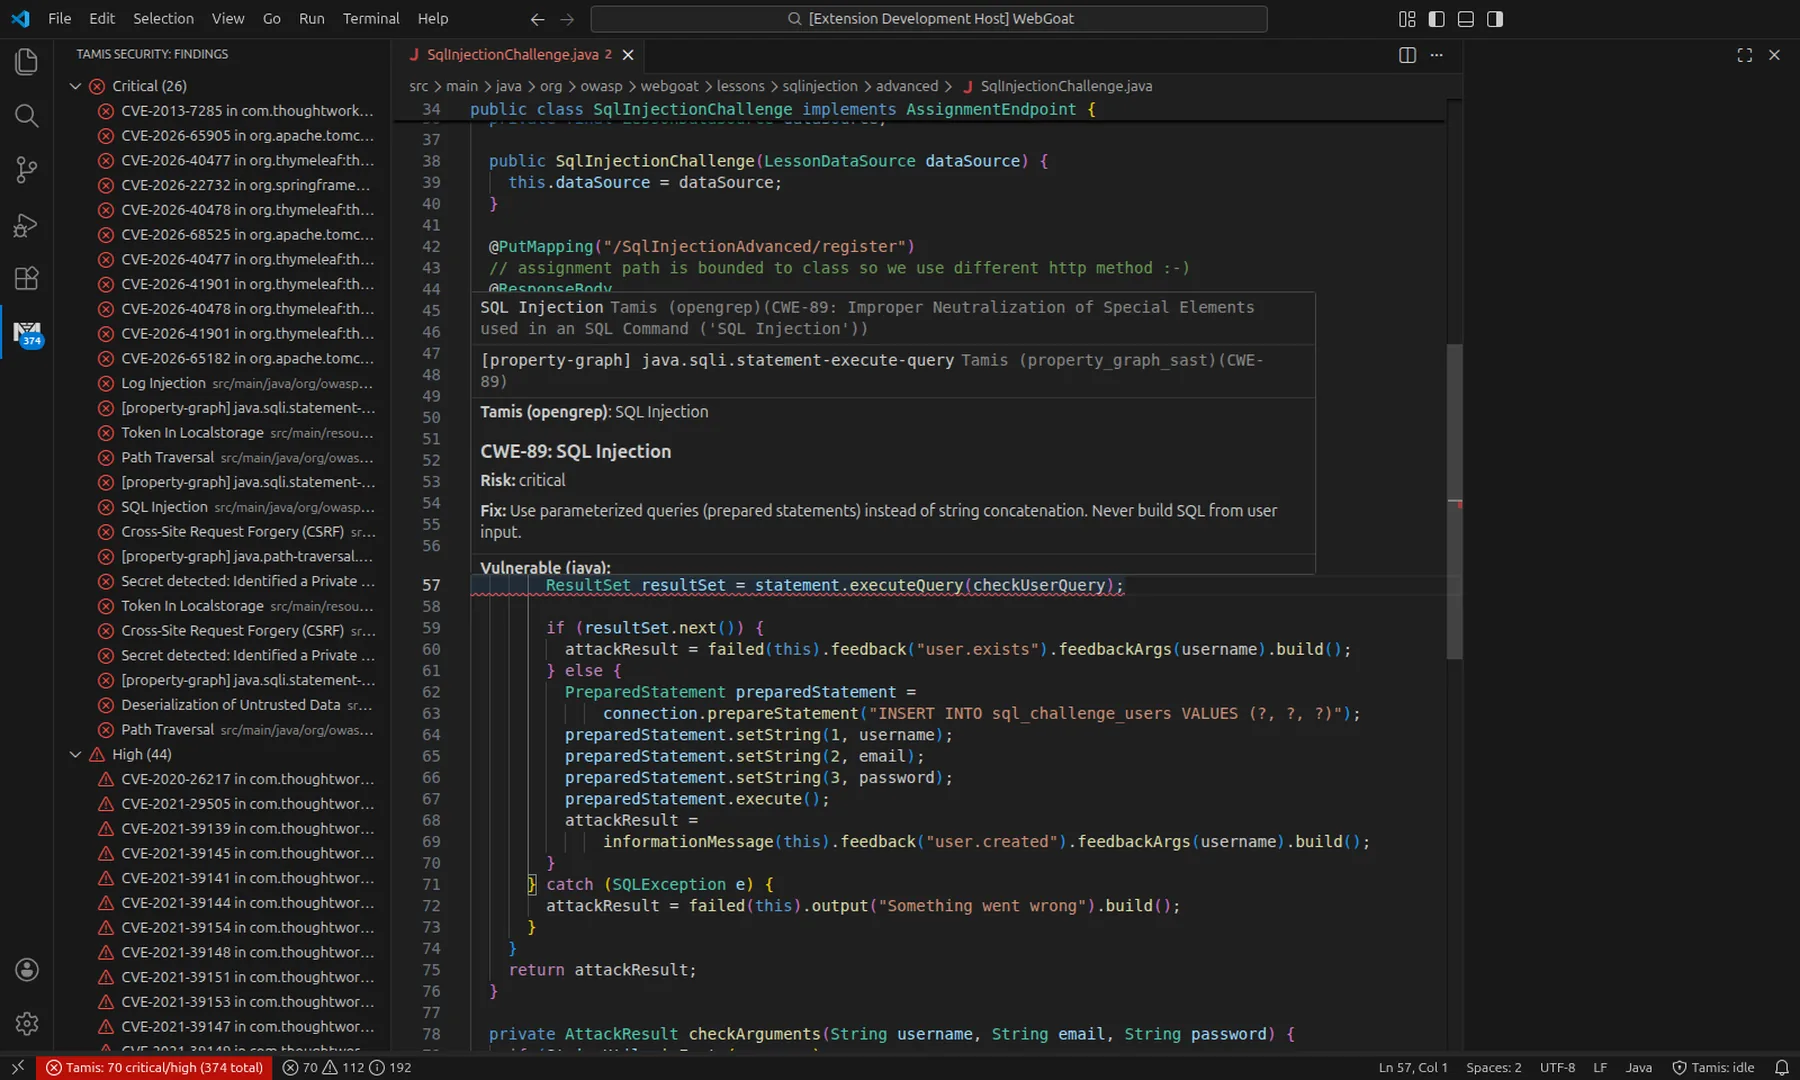
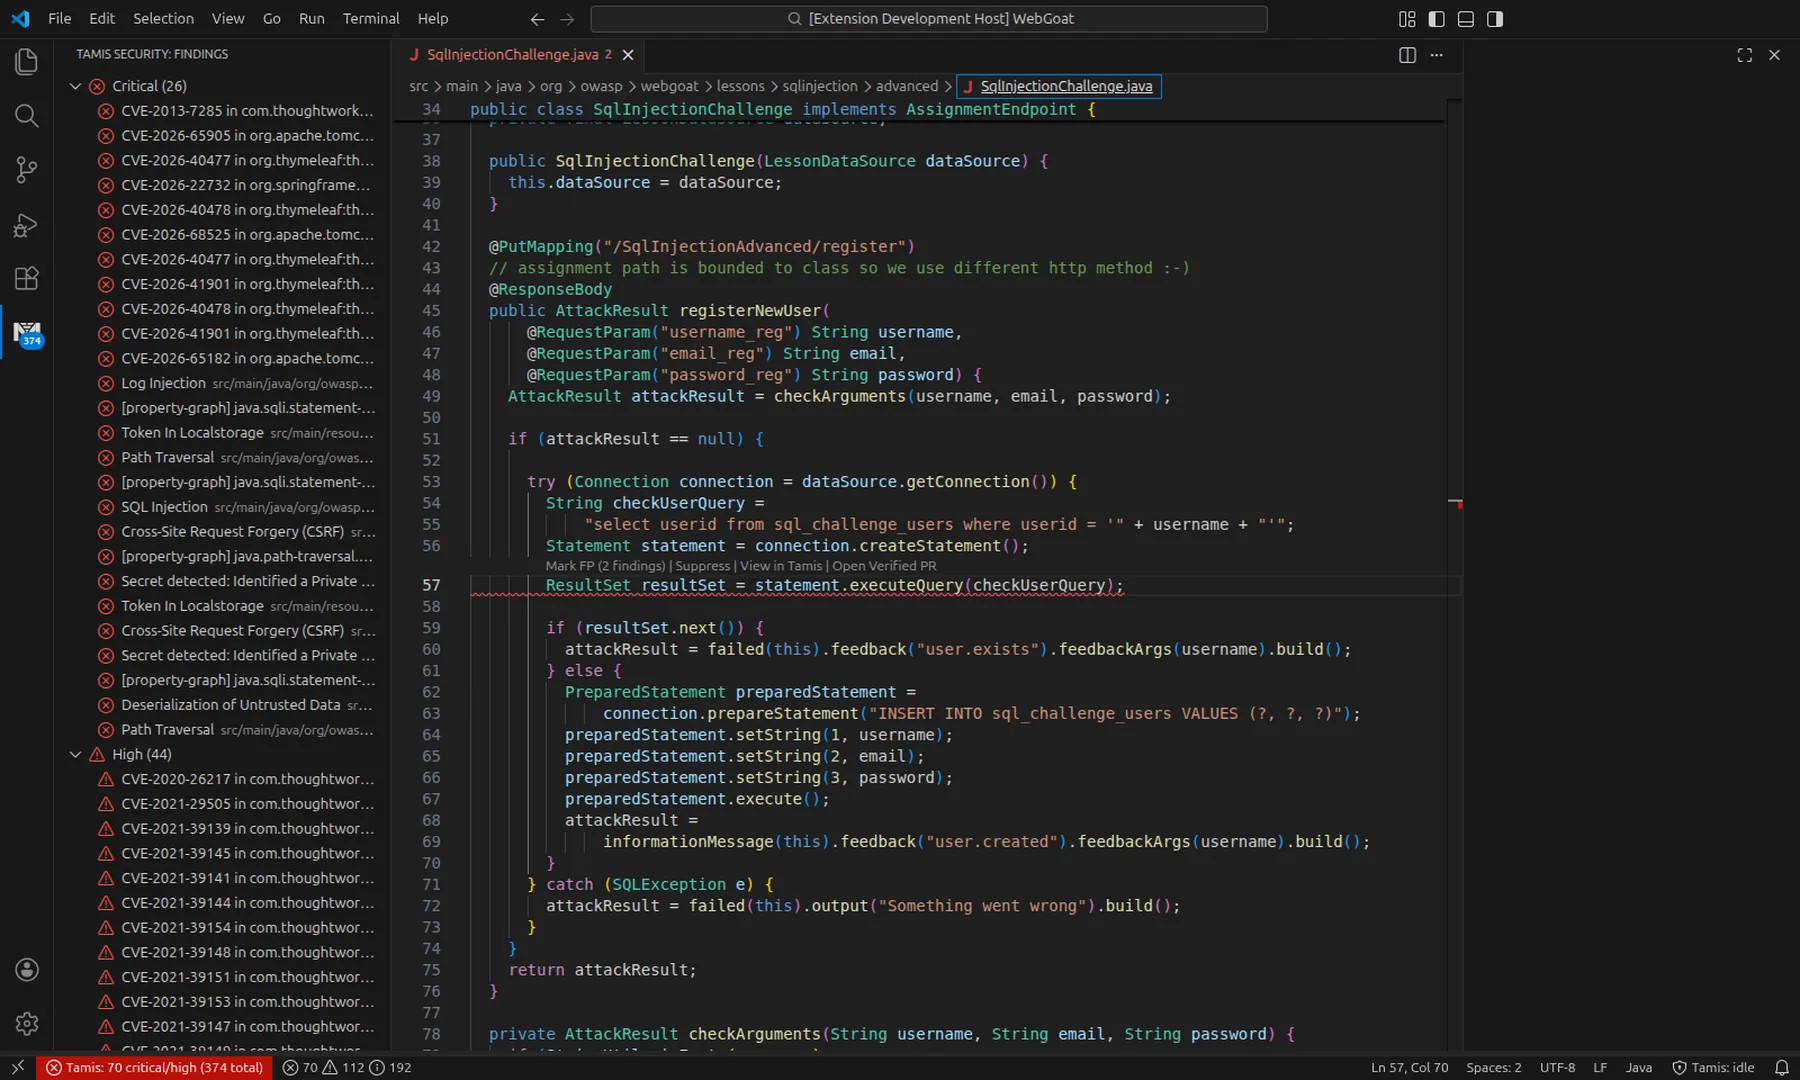
Voir les constats dans l'IDE
Vous recevez les diagnostics pendant la frappe dans VS Code et JetBrains.
L'analyse en cours est annulée au caractère suivant pour éviter les résultats périmés.
Depuis la ligne concernée, vous accédez au correctif rapide, au triage et à la dérogation.
Équiper vos agents de code
Vos agents de code utilisent les outils et les règles de Tamis via MCP pour trier, corriger et vérifier.
Dans la plateforme, un agent de remédiation prépare un correctif.
Il le vérifie par un nouveau scan, puis ouvre une PR en brouillon.
Encadrer les actions de l'IA
Les hooks Tamis contrôlent les actions prises en charge de Claude Code ou Codex.
Ils vérifient les écritures hors du dépôt, les fichiers sensibles, les secrets dans les prompts et les dépendances refusées.
Ils signalent aussi les actions qu'ils ne peuvent pas évaluer.
Selon votre politique de projet, une faille critique introduite bloque la fin du travail de l'agent jusqu'à sa correction.
Corriger sans IA quand c'est prévu
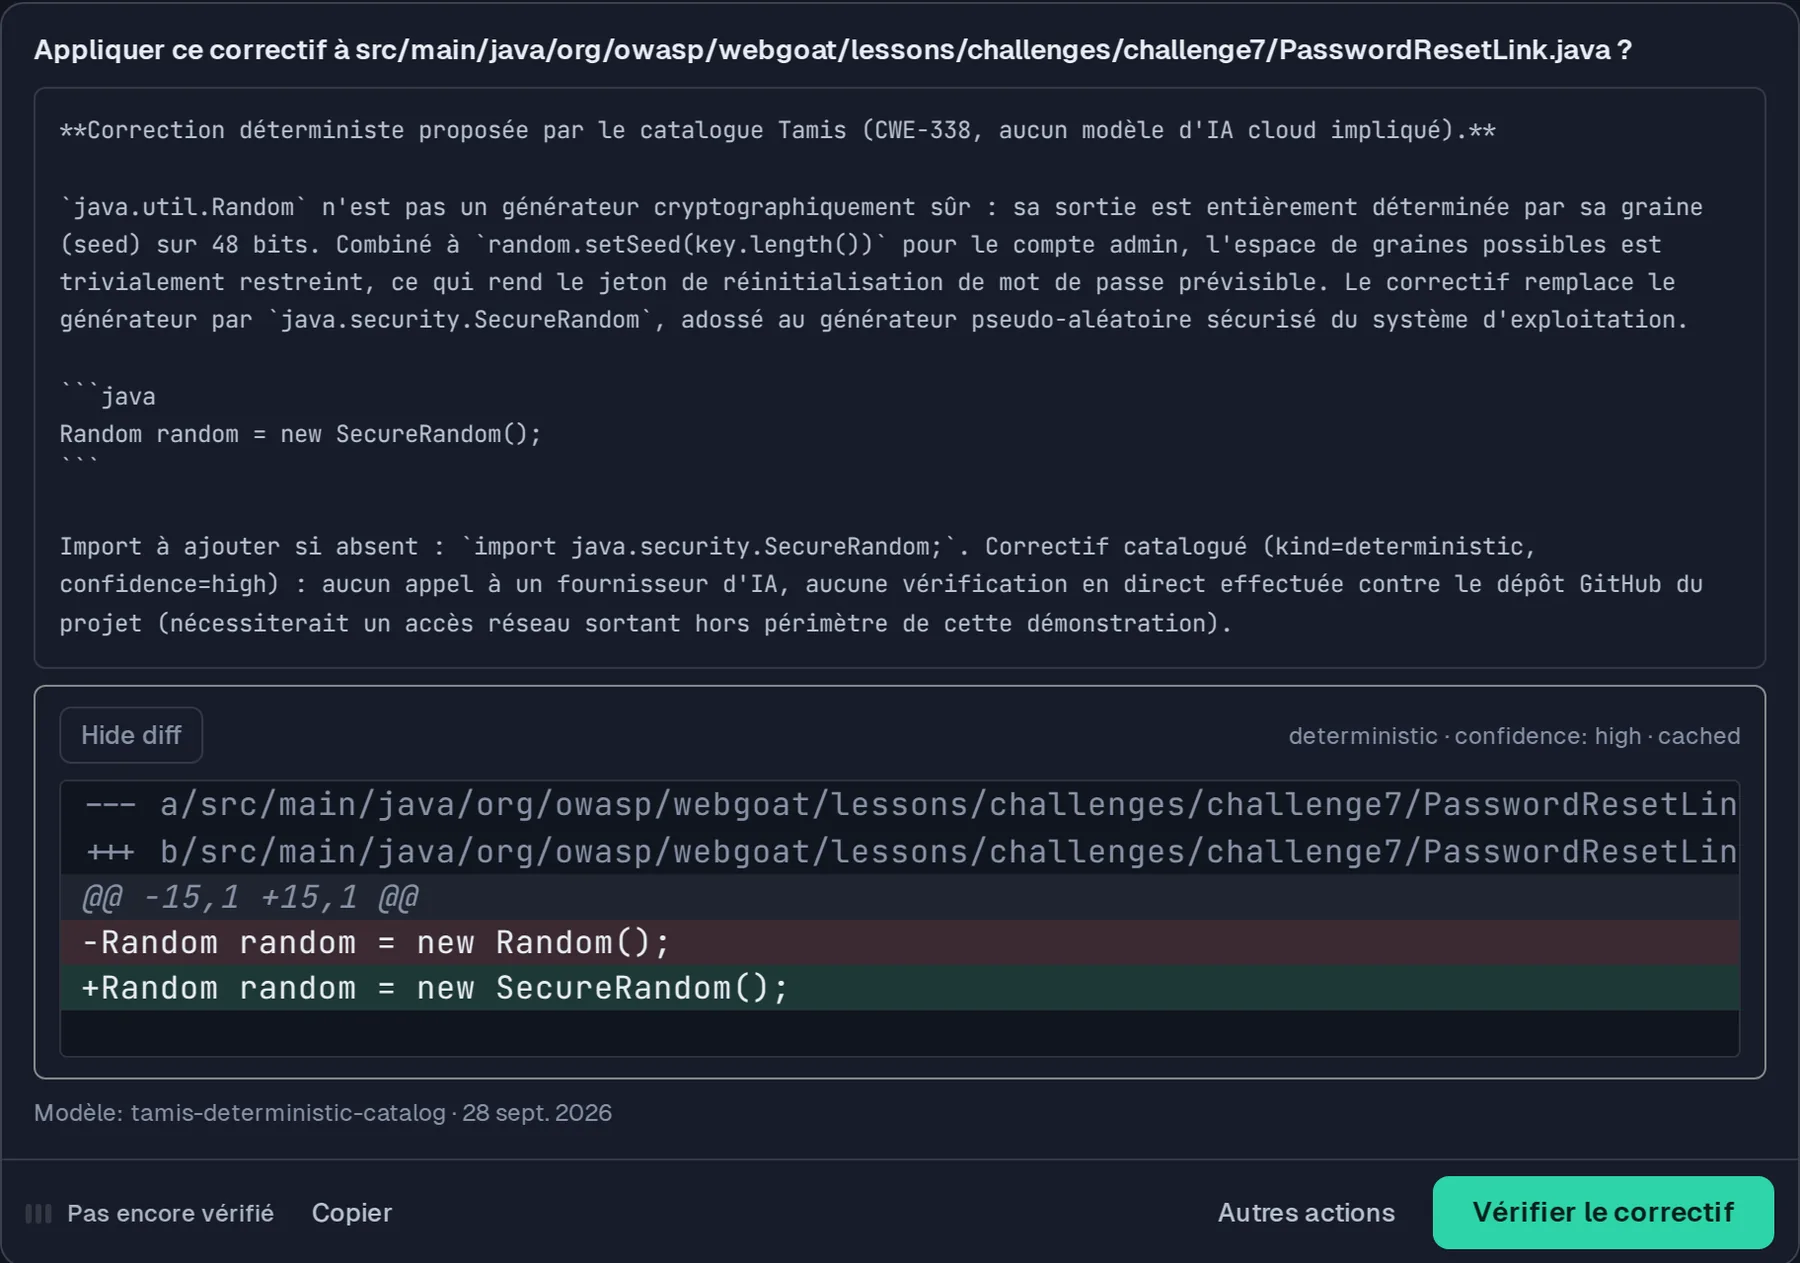
Pour les familles de CWE cataloguées, Tamis applique le correctif sans appel à l'IA.
Dans les autres cas, un modèle local vous propose un brouillon clairement marqué comme étant à relire.
Intégrer les contrôles à la CI
Le code de sortie permet de faire échouer le pipeline associé à une PR GitHub ou une MR GitLab.
Vous disposez de commentaires automatiques, d'un export SARIF, de gabarits GitLab CI et de checks GitHub.
Contrôler les secrets au push
Sur les dépôts équipés du hook, Tamis peut bloquer les secrets détectés avant d'accepter le push.
Chaque contournement approuvé est conservé dans une piste d'audit dédiée.