Analyser vos différentes sources de risque
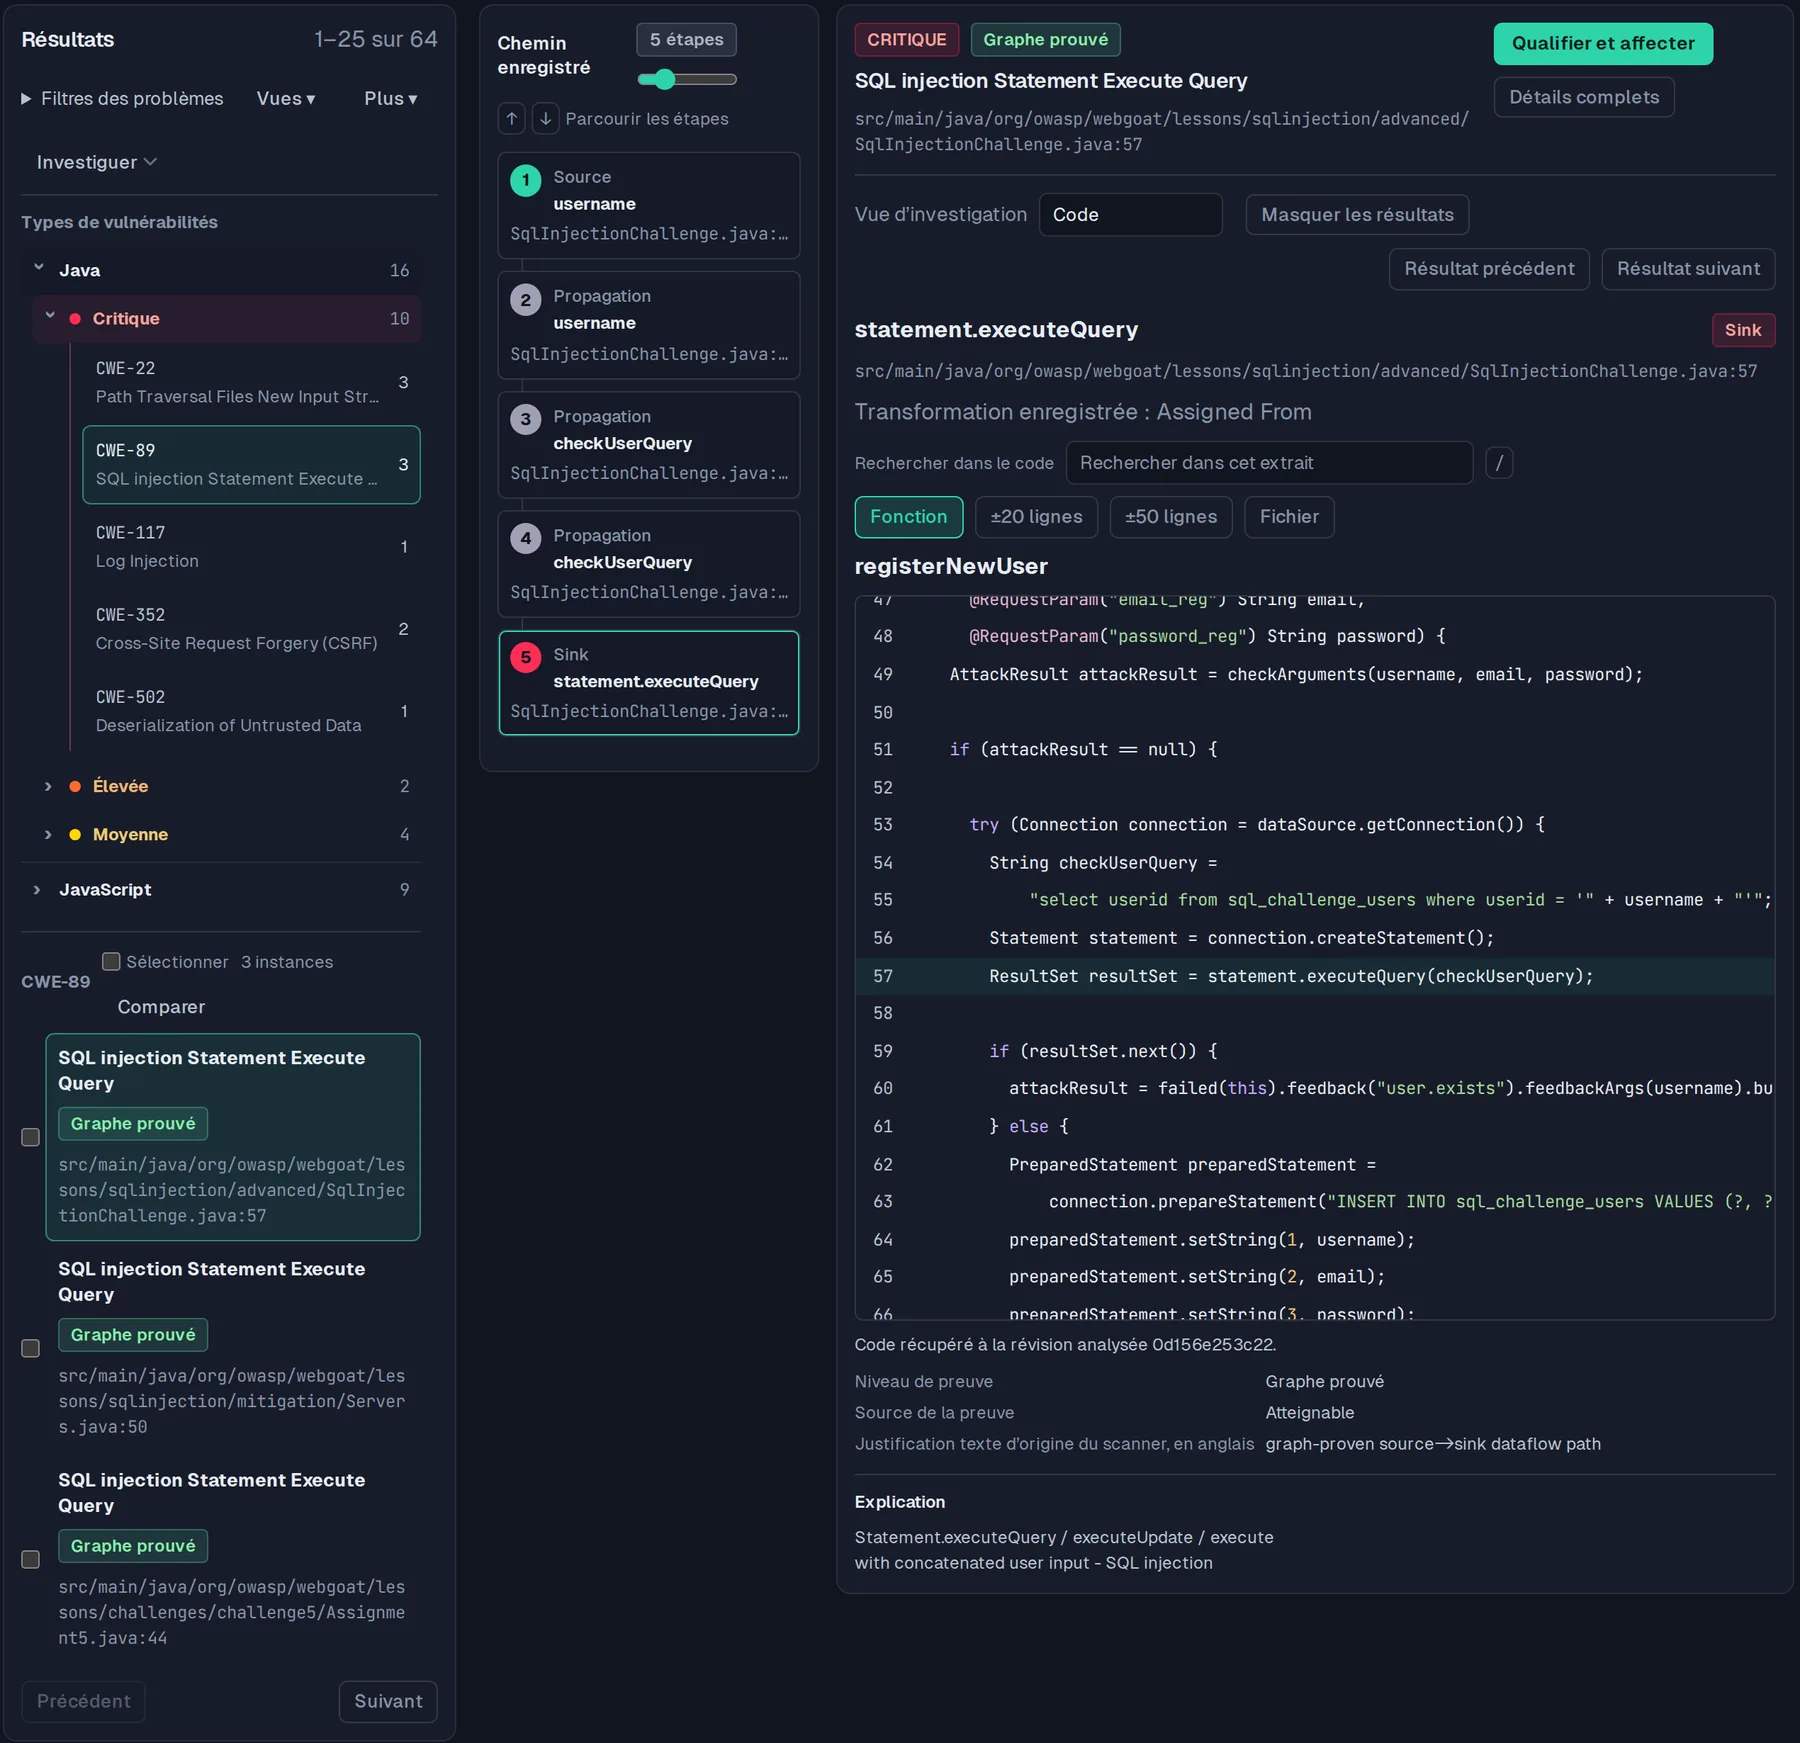
Tamis analyse les flux de données avec un moteur de graphe et Opengrep.
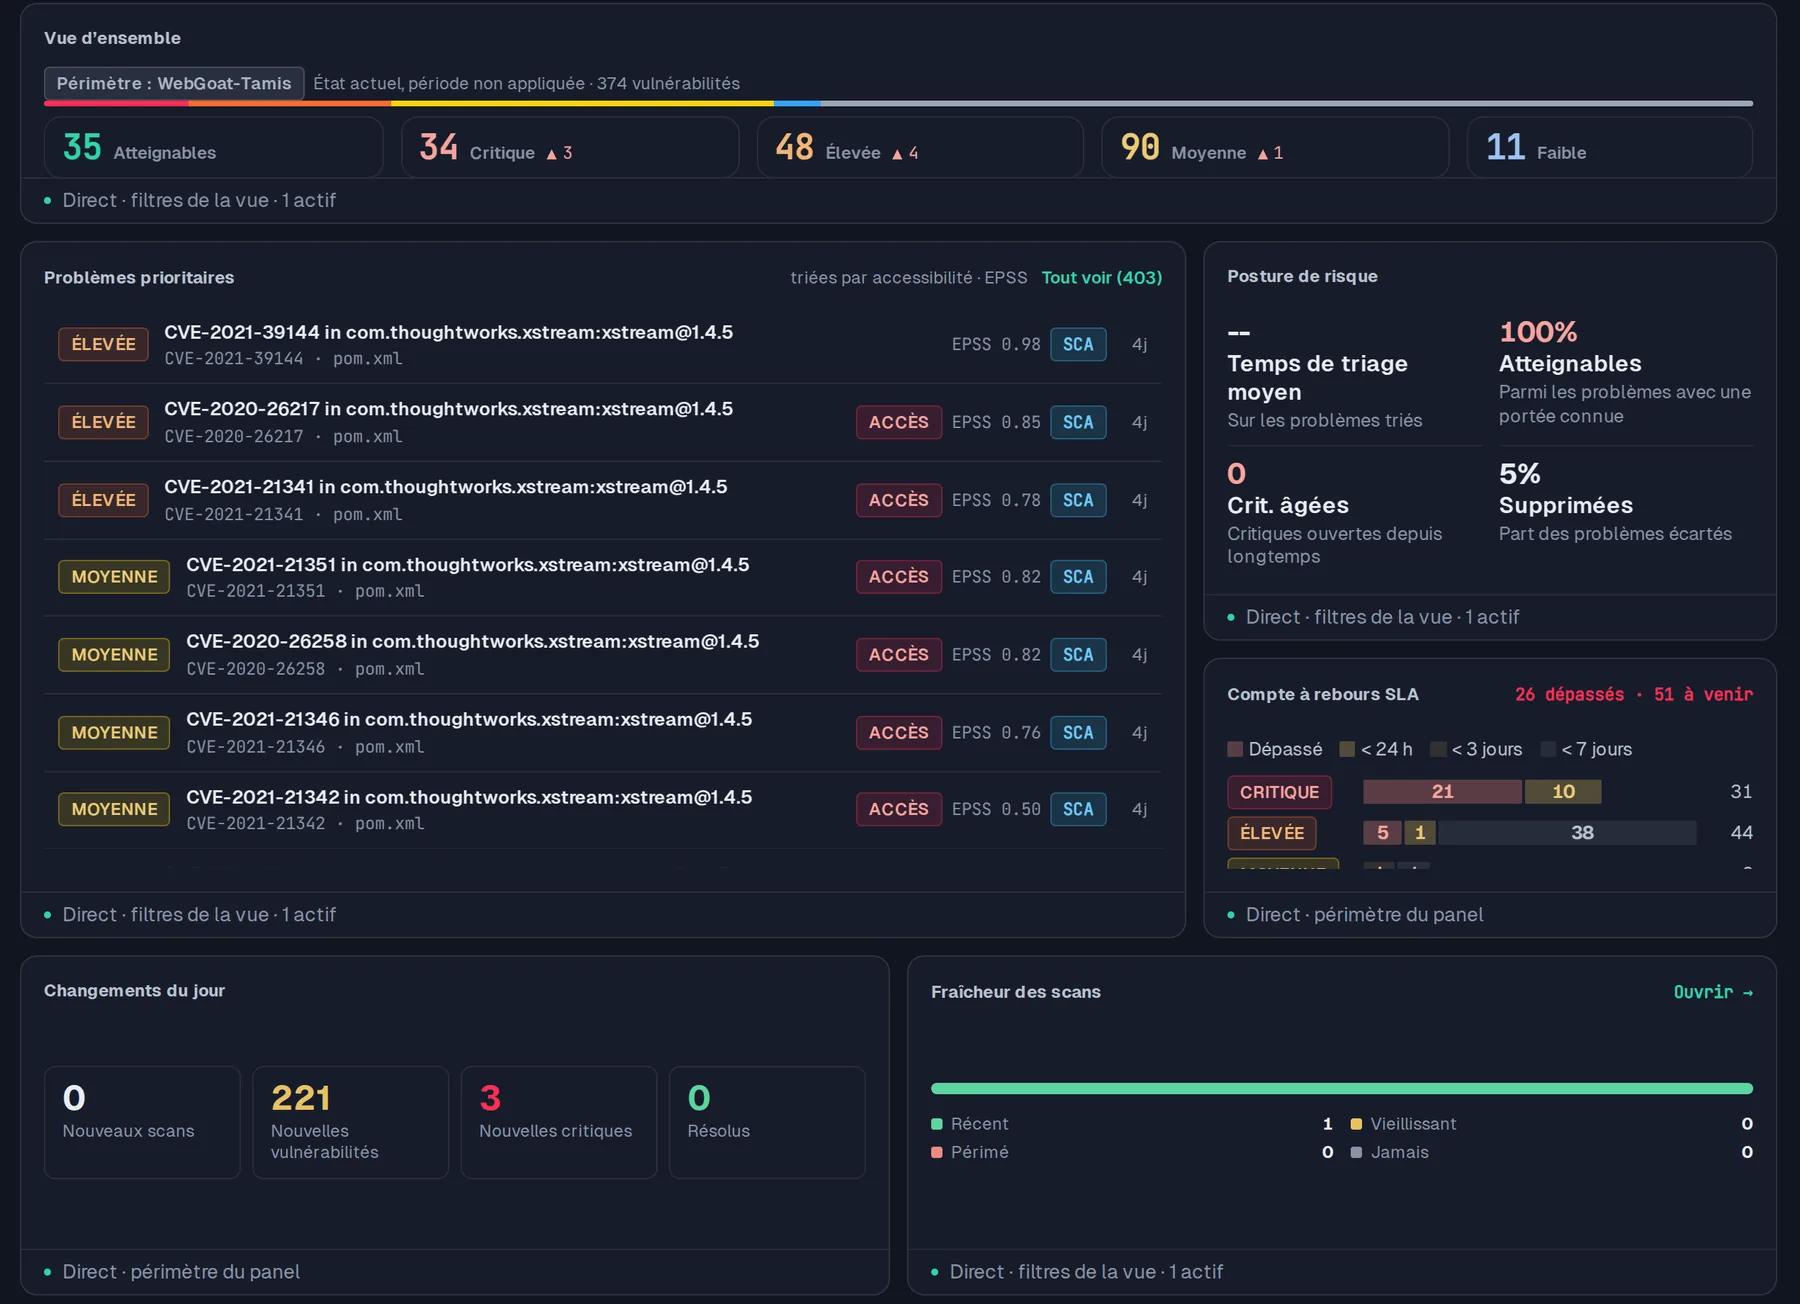
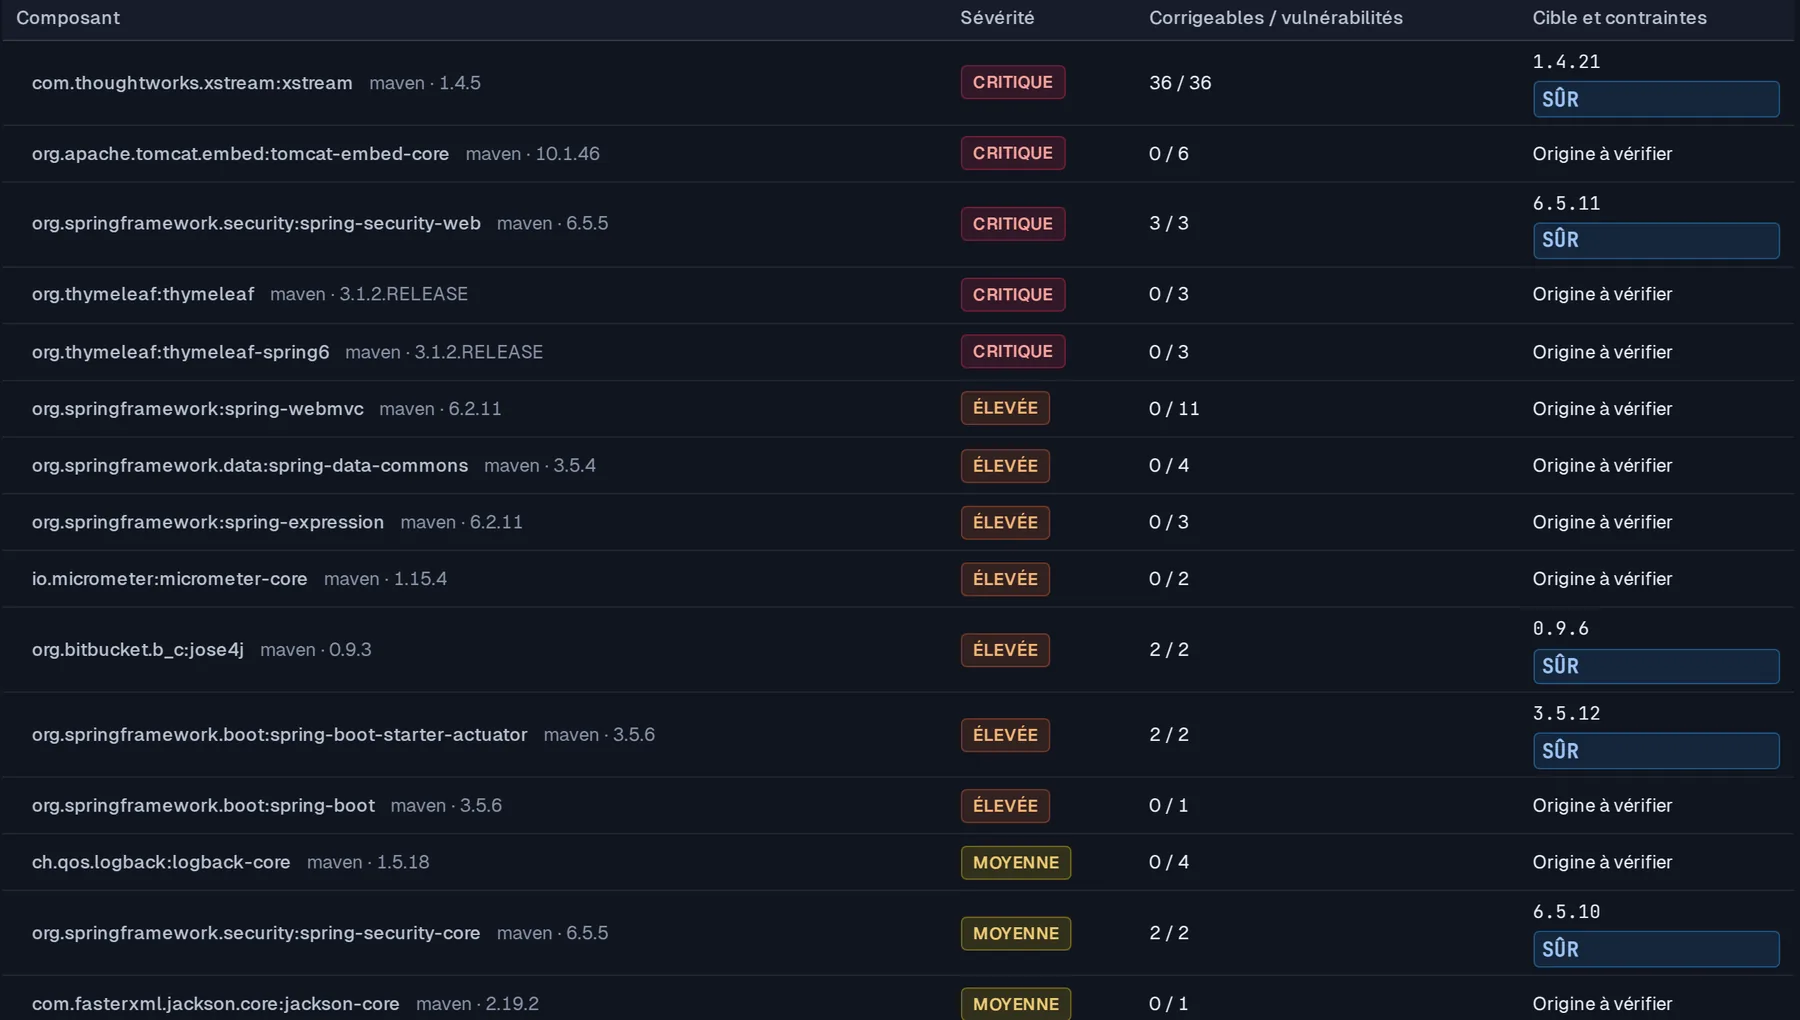
Vos dépendances directes et transitives sont enrichies par EPSS, KEV et VEX pour éclairer le triage.
Le scan couvre aussi Terraform, Kubernetes et Dockerfile.
Il recherche les secrets dans le code et l'historique Git.
Trier avec l'aide de l'IA
L'IA fournit un premier avis, en local par défaut.
Le recours à un modèle cloud est optionnel et n'intervient que si la confiance ou les preuves manquent.
Chaque suggestion reste une proposition jusqu'à votre décision.
Examiner un correctif proposé
Vous recevez un correctif expliqué, vérifié par un nouveau scan sur une copie.
Pour les cas pris en charge, Tamis réanalyse ce correctif avant de vous proposer une PR en brouillon.
Tenir compte du contexte avec l'IA
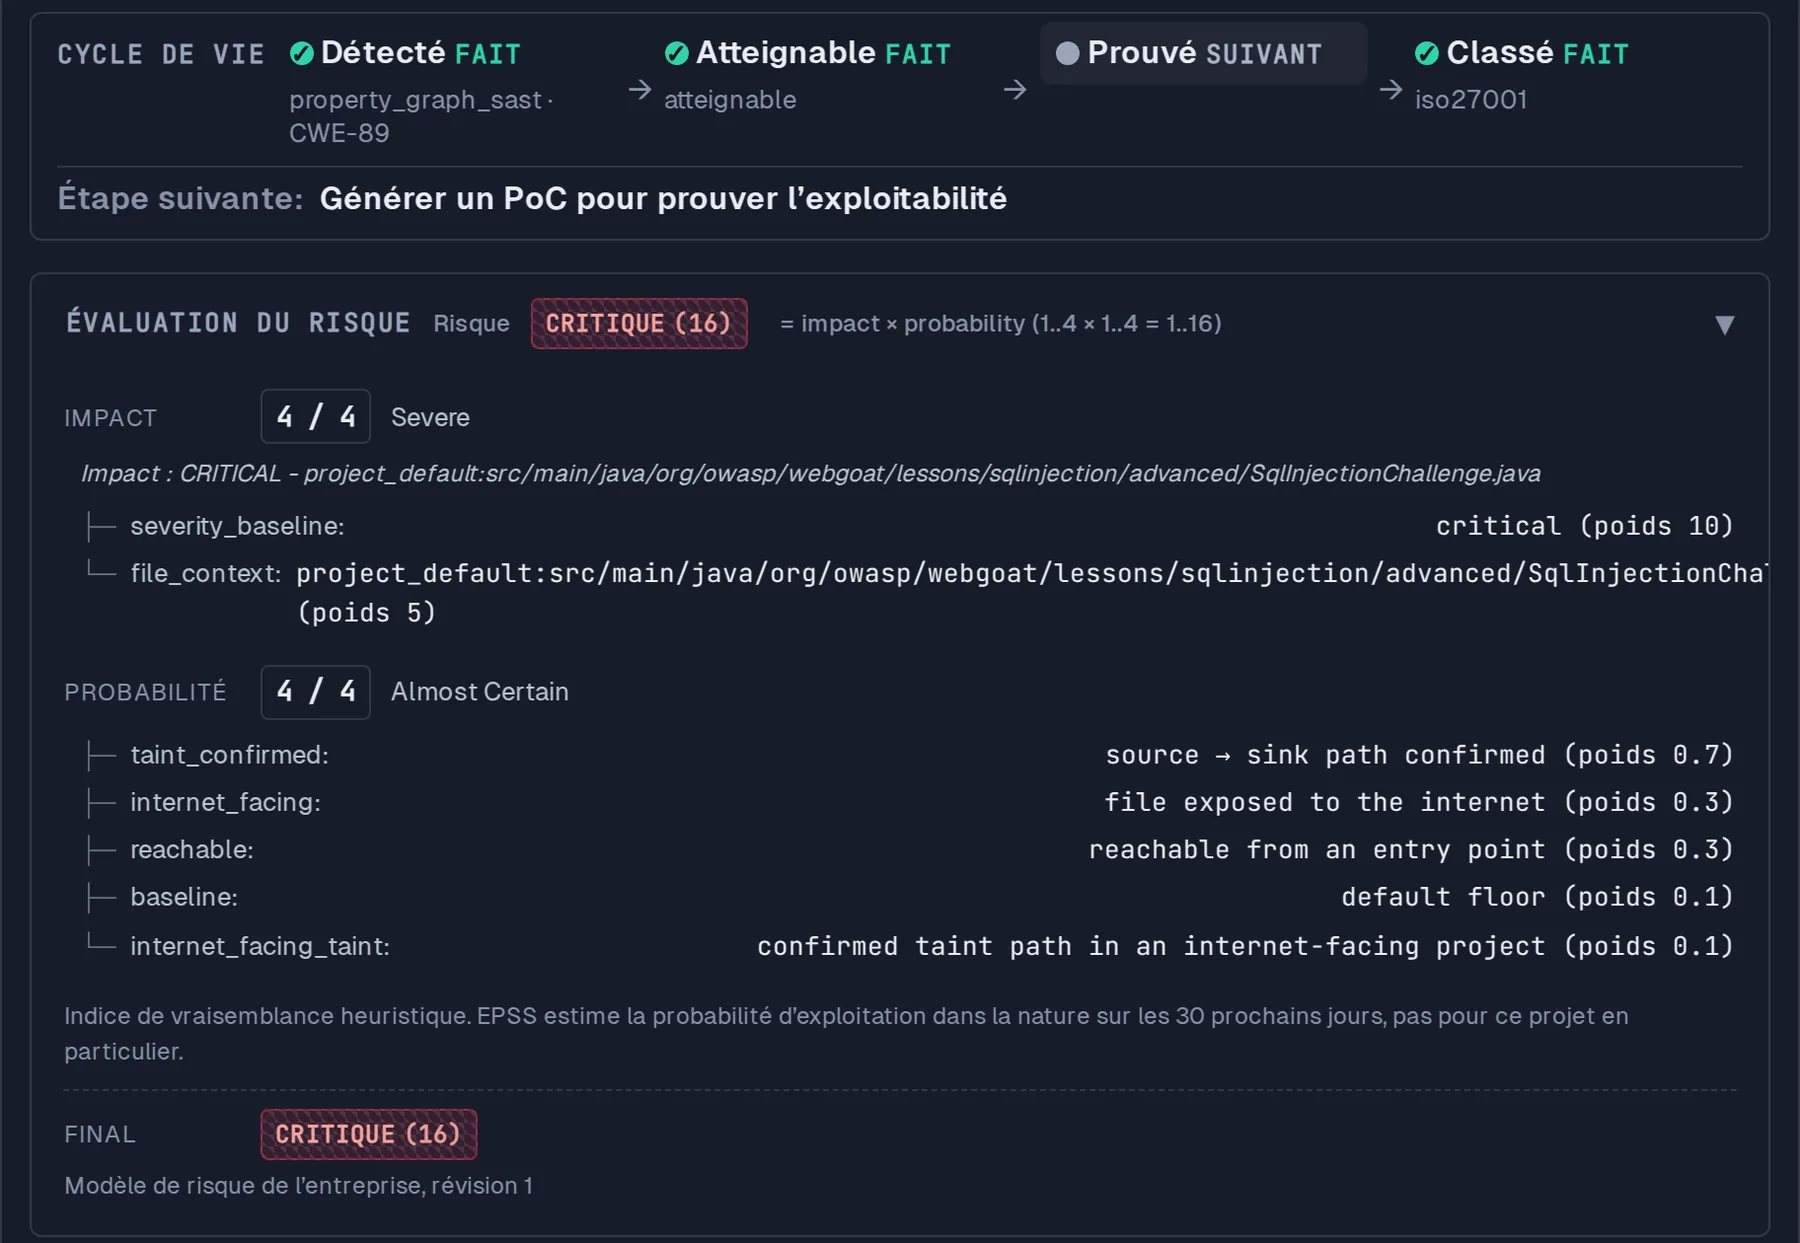
L'exposition réseau, la criticité métier et les données traitées peuvent aider à affiner les priorités.
Tamis s'appuie sur le contexte disponible pour les constats concernés.
Comprendre le niveau de preuve
Vous distinguez les constats détectés, atteignables ou confirmés.
Lorsqu'une trace est disponible, vous pouvez examiner les fichiers et les lignes qu'elle relie.
Pour chaque confirmation, vous voyez son origine : saisie manuelle, observation à l'exécution ou DAST.
Lire les chaînes d'attaque
Quand des règles partagent une même source mais touchent des puits différents, leurs constats sont regroupés en une vulnérabilité composite.
Vous retrouvez ce regroupement relié aux techniques MITRE ATT&CK.