Préparer vos décisions et le conseil
Le cockpit rassemble remédiations, chaînes d'attaque, points de blocage et contrôles clos en vingt actions au plus par projet.
Chaque action affichée s'appuie sur une preuve.
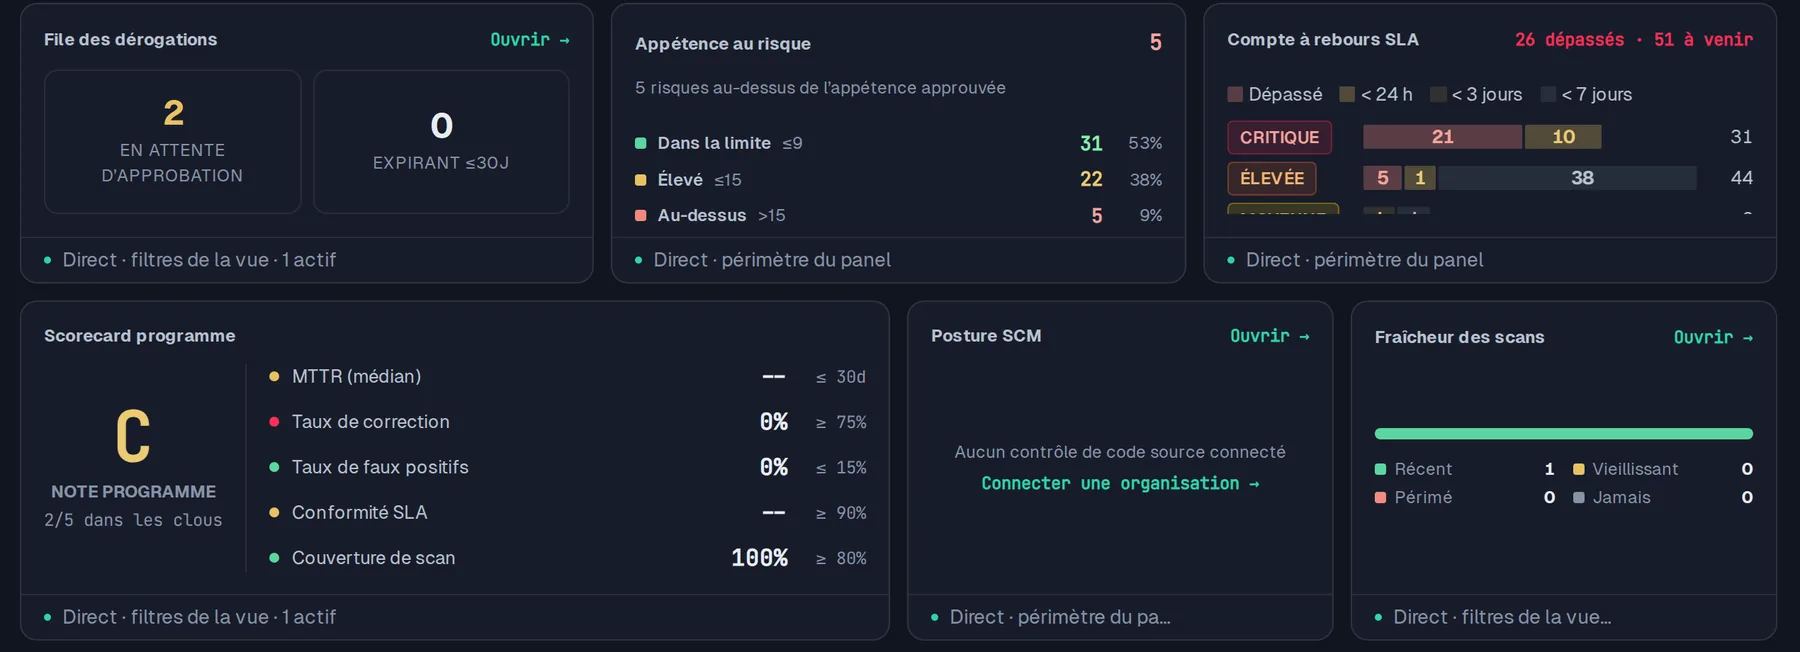
Vous pouvez exporter le dossier en PDF, DOCX ou PPTX, avec vos couleurs et vos seuils d'appétence au risque.
Suivre vos risques et leur traitement
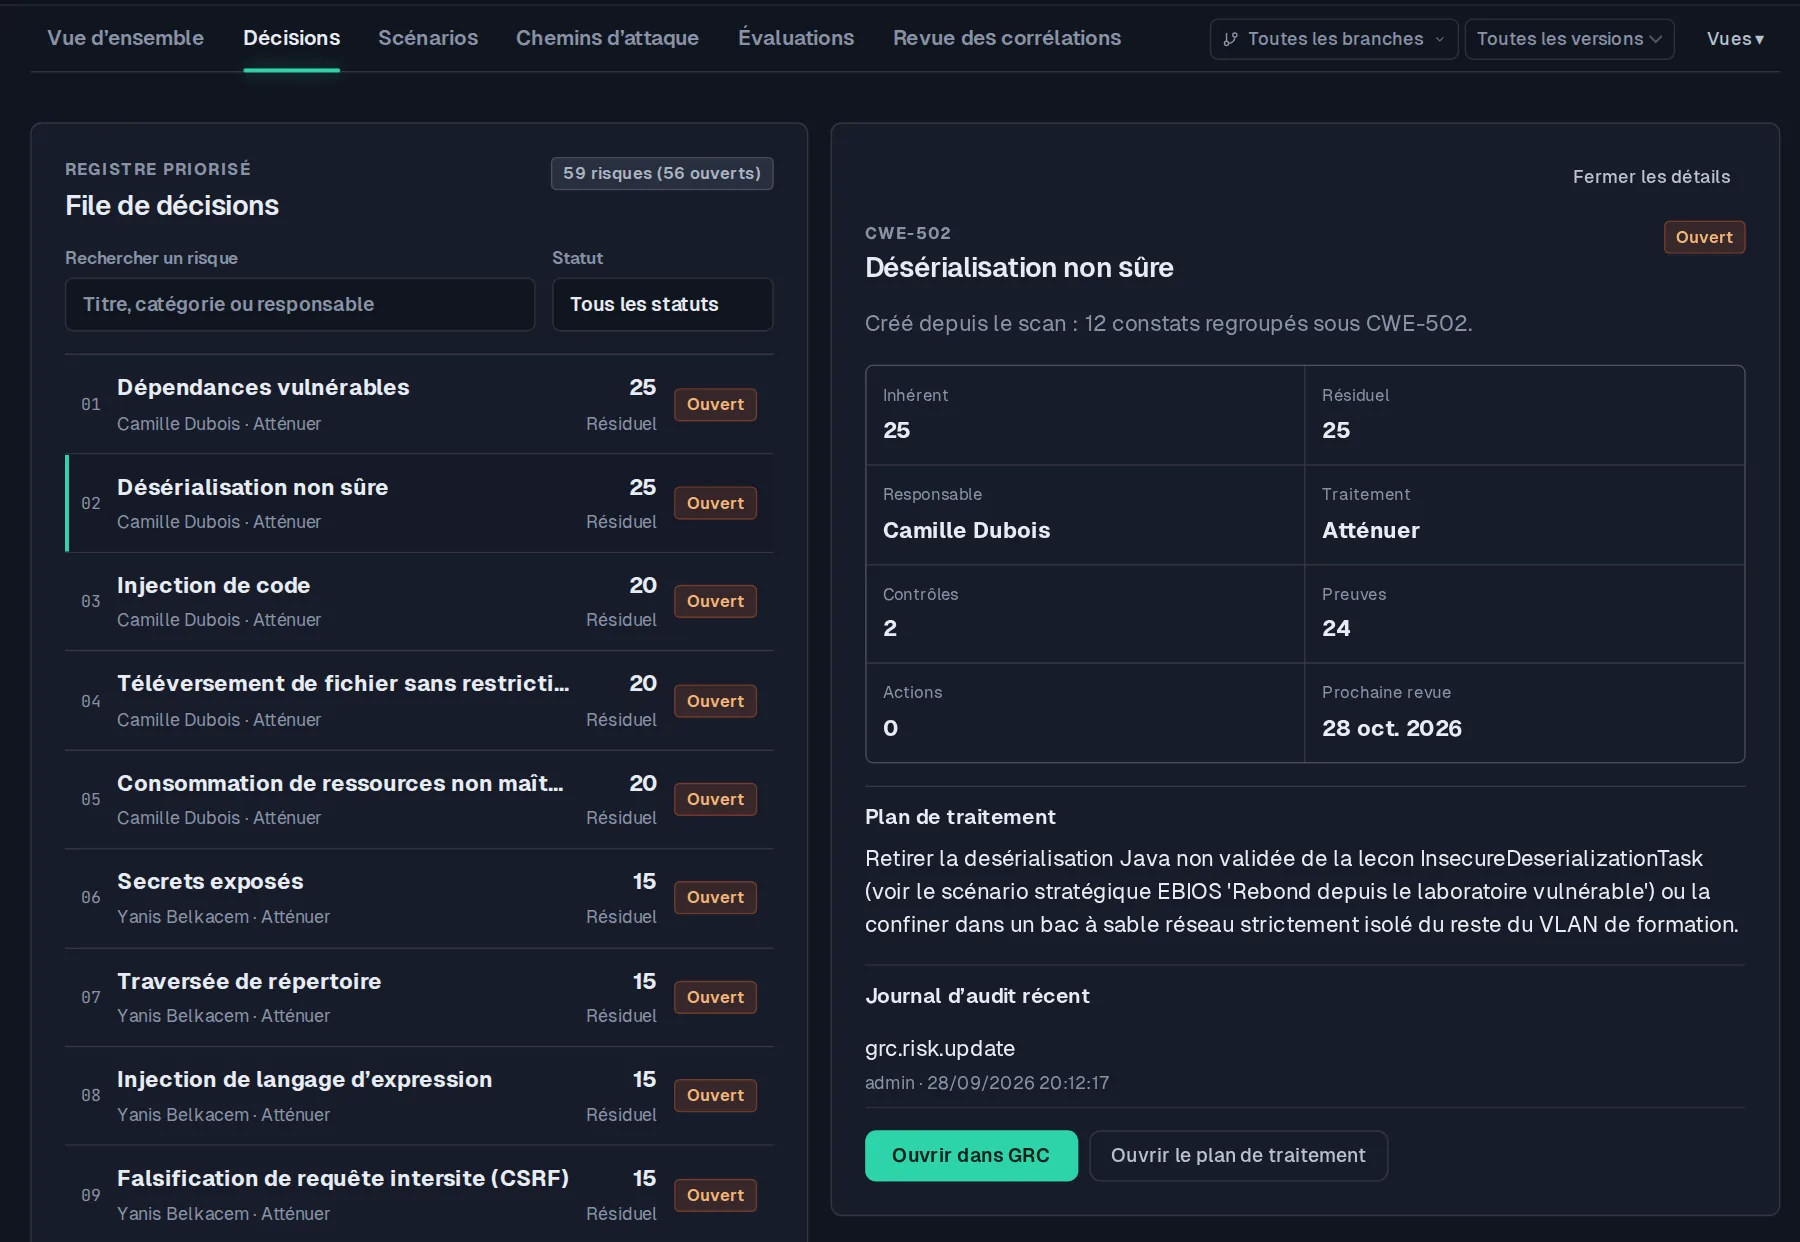
Vous pouvez attribuer à chaque risque un traitement, un responsable et une échéance.
Vous pouvez aussi le relier au constat ou au scénario EBIOS qui le justifie.
Selon sa gravité, son acceptation exige une à trois approbations.
Les approbateurs ne peuvent être ni le demandeur ni le responsable du risque.
Mener vos ateliers EBIOS RM
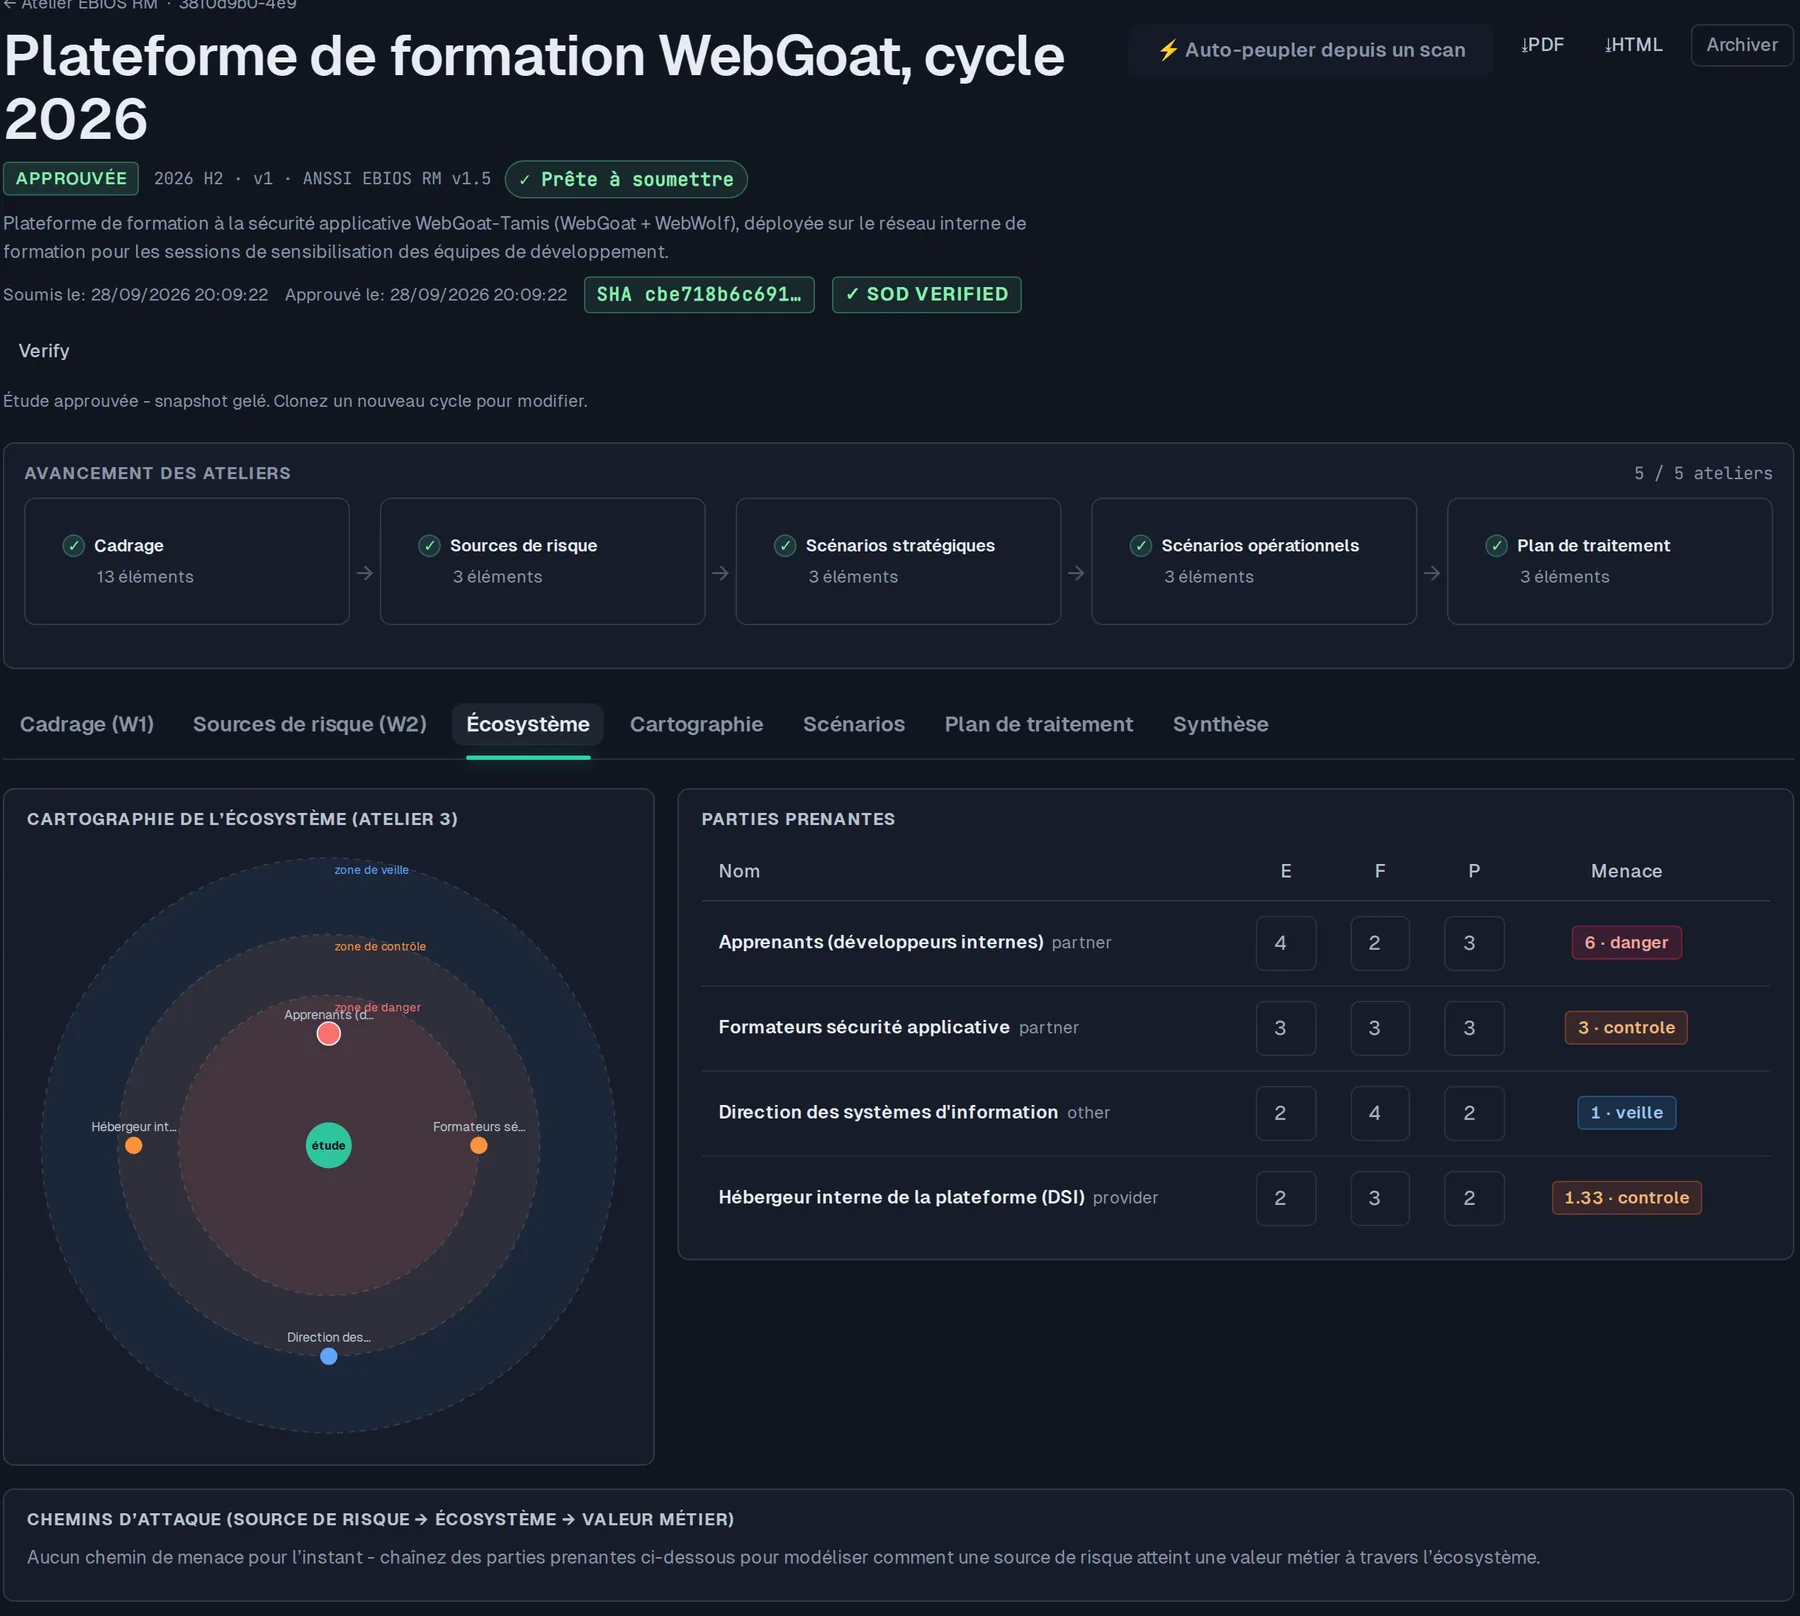
Vous parcourez les cinq ateliers jusqu'à la décision de traitement.
Les chaînes d'attaque associées aux constats peuvent alimenter les scénarios opérationnels, à valider en atelier.
L'acceptation d'un risque exige l'approbation d'une autre personne que son auteur.
Relier les constats aux référentiels
Vous disposez de 16 référentiels, dont ISO 27001, NIS2, SecNumCloud, HDS et PGSSI-S.
Leurs 224 contrôles sont reliés aux CWE détectées par vos scans.
En développement : une classification NIS2 proposée à partir des informations que vous renseignez.
Suivre les échéances réglementaires
Un signal KEV ou EPSS peut déclencher un suivi interne de 24 heures, que vous devez qualifier.
Le registre d'incidents calcule les échéances de déclaration NIS2 et DORA pour vous aider à les suivre.
Rassembler les preuves pour l'audit
Vos fournisseurs répondent via un lien à jeton, limité dans le temps et révocable.
Vous choisissez ce que publie votre espace de confiance.
Vos auditeurs peuvent tirer un échantillon de preuves dans le respect de la séparation des tâches.