Modéliser les menaces
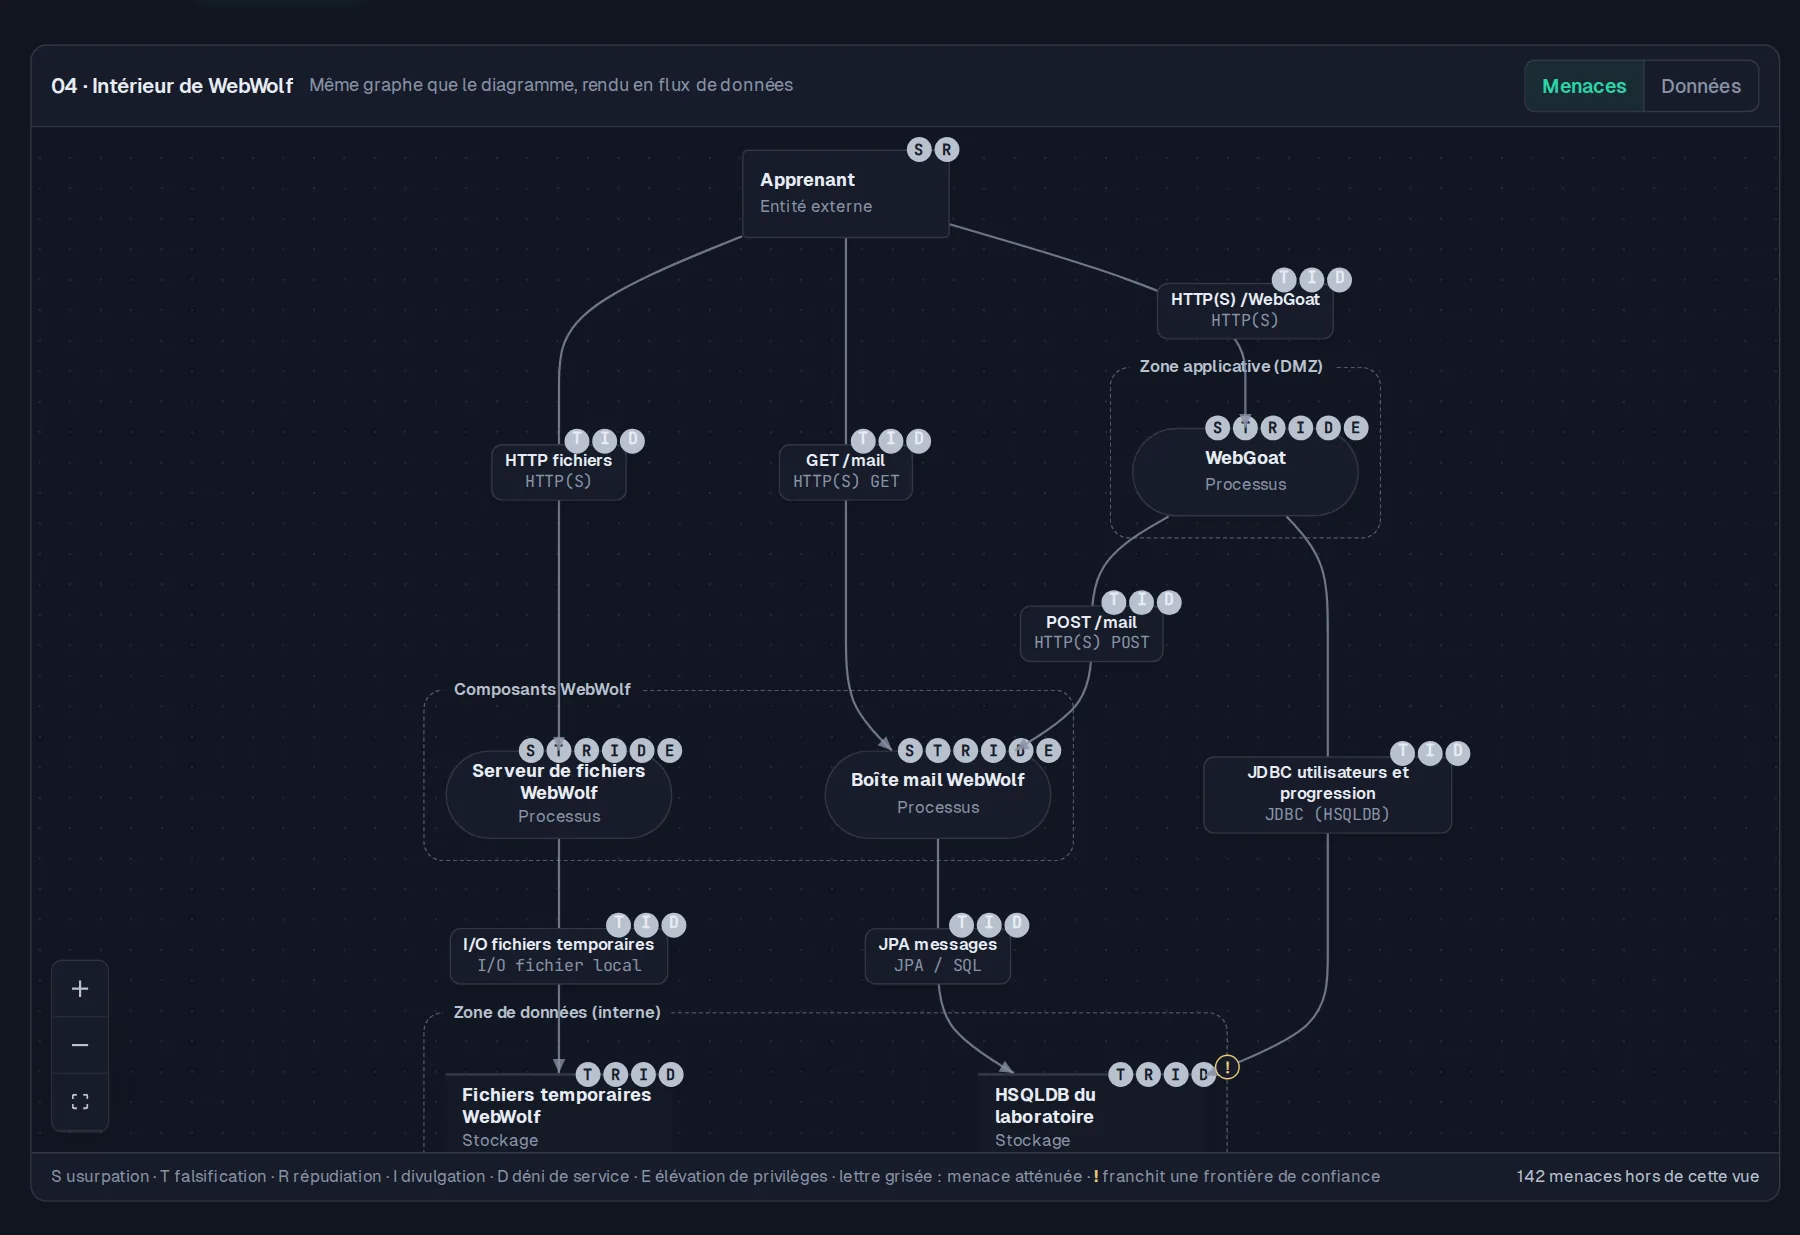
Dans un studio dédié, vous construisez votre DFD et retrouvez les menaces STRIDE de chaque élément.
Vous pouvez comparer le diagramme au dernier scan.
Si les indices d'une menace réapparaissent, vous savez quoi réexaminer.

Pour les architectes
Un flux traverse une frontière de confiance : quelles menaces examiner ?
Modélisez les composants et les échanges, puis rapprochez les menaces STRIDE des constats du scan.
Vous disposez d'un scénario à discuter et des éléments de code à vérifier.
Une démo de 30 minutes sur un projet proche du vôtre.
De la conception à la preuve
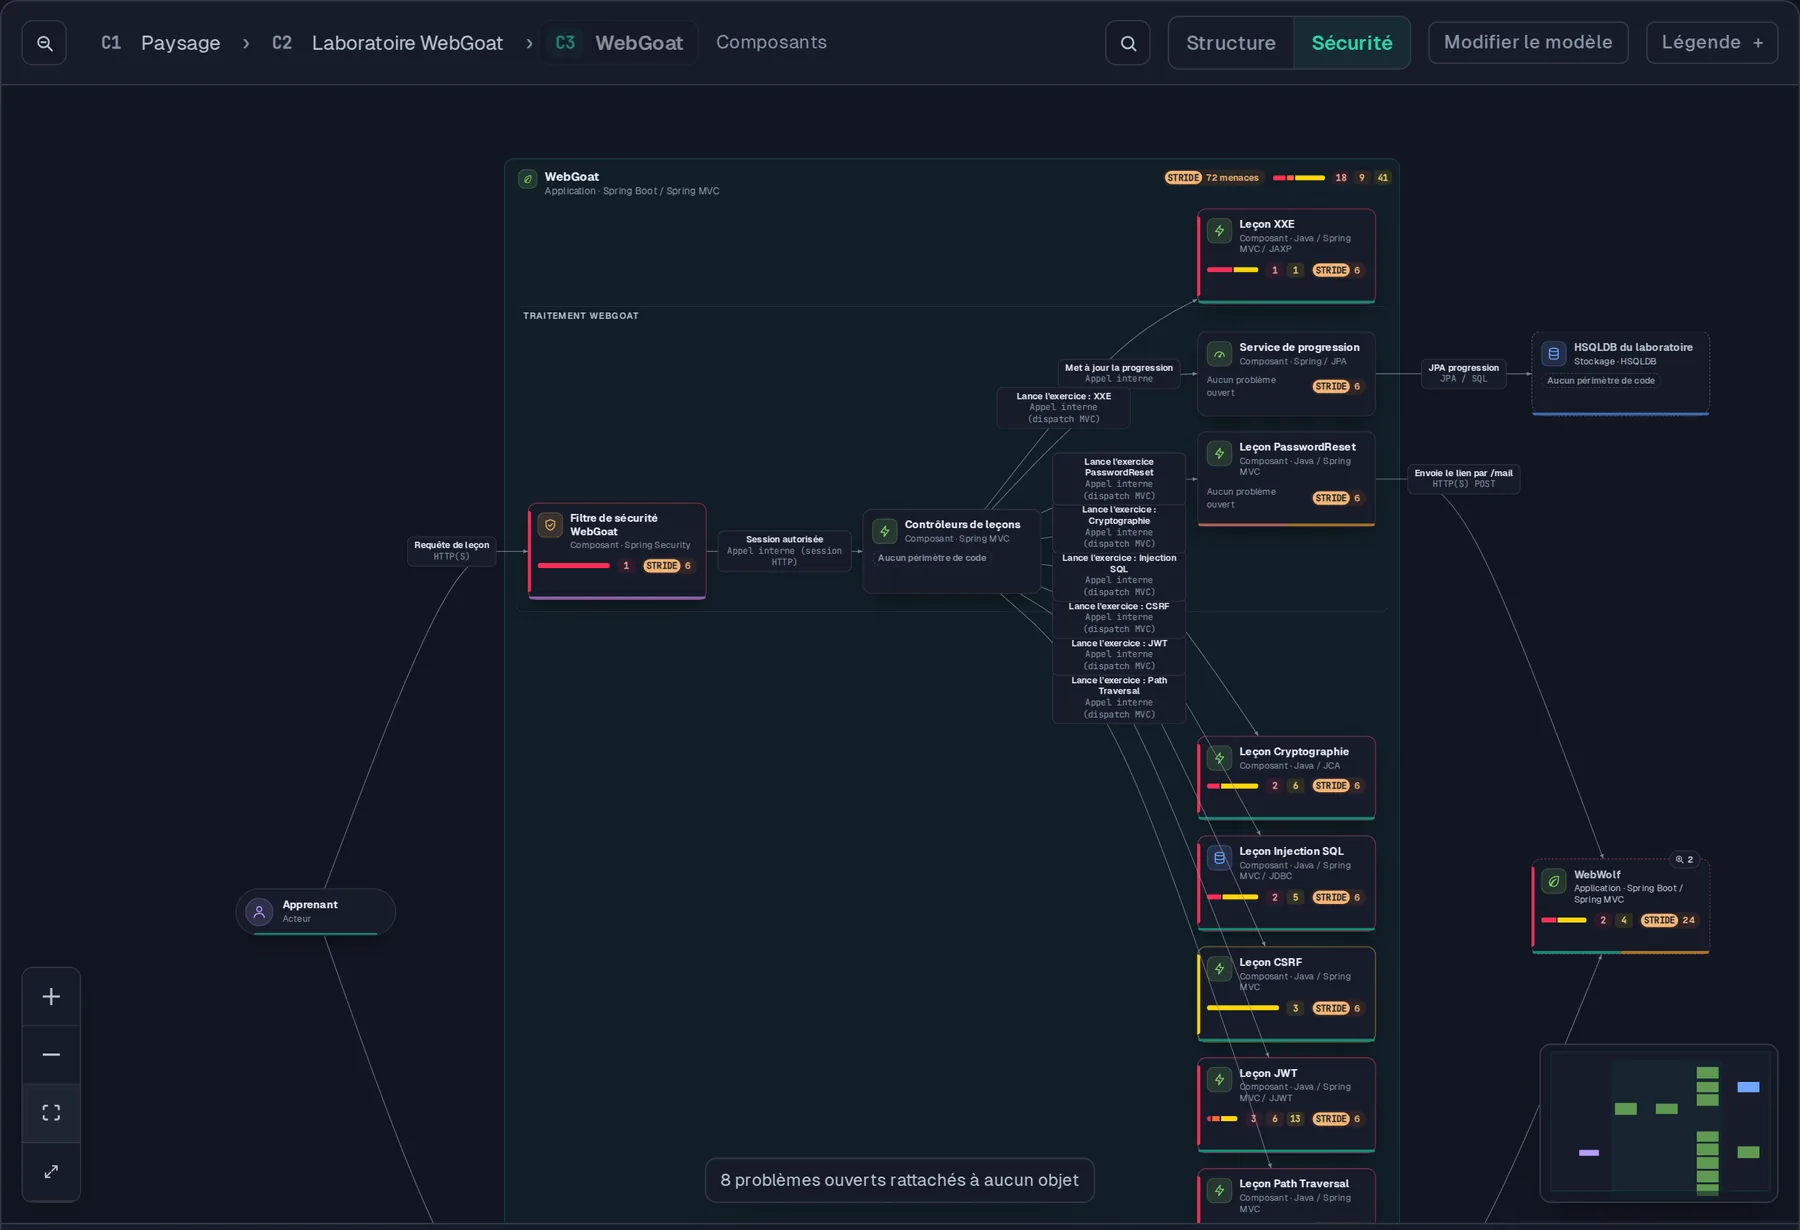
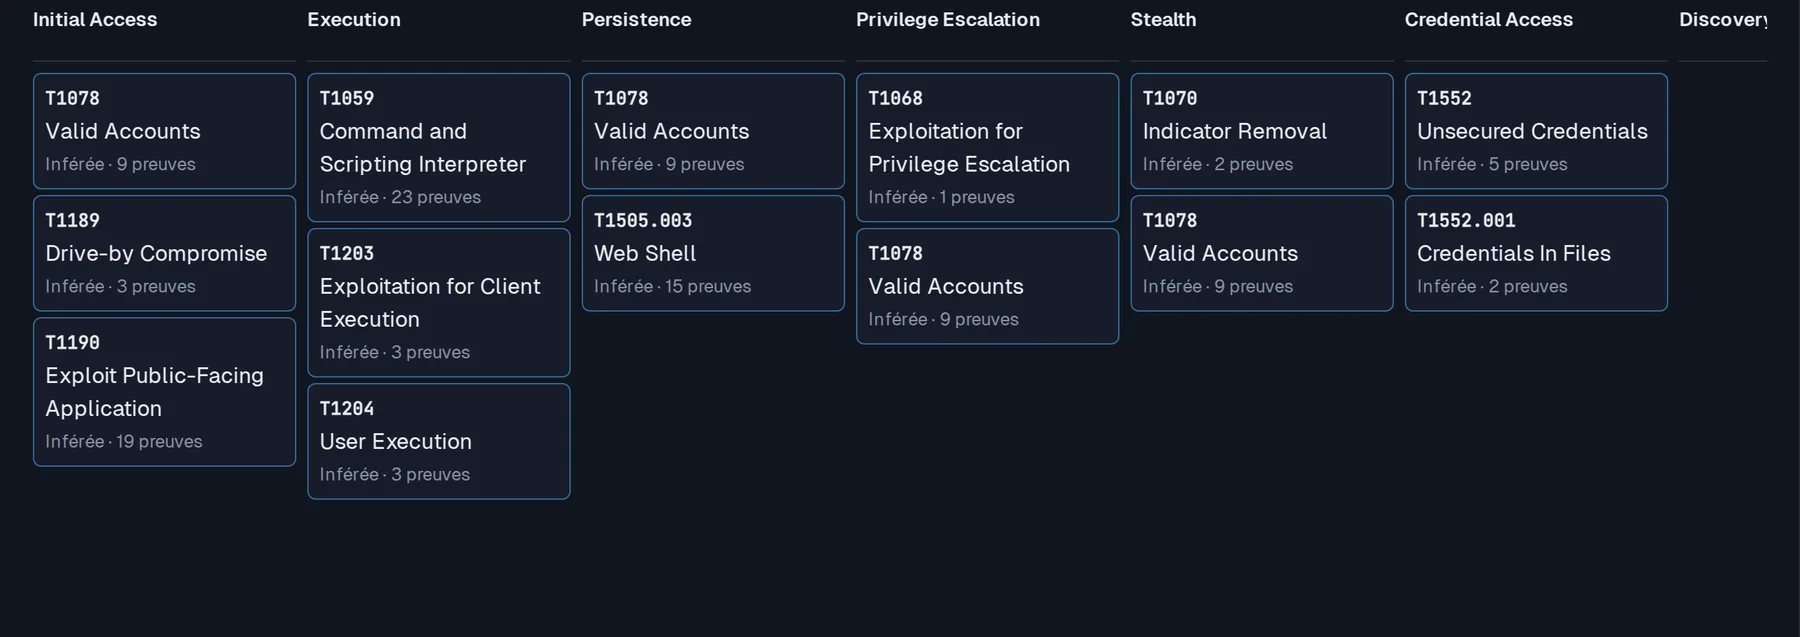
Quatre vues d'un même modèle : les conteneurs, les menaces, les composants et les techniques d'attaque.
Captures de démonstration. Les résultats illustrent ce projet, pas tous les projets.
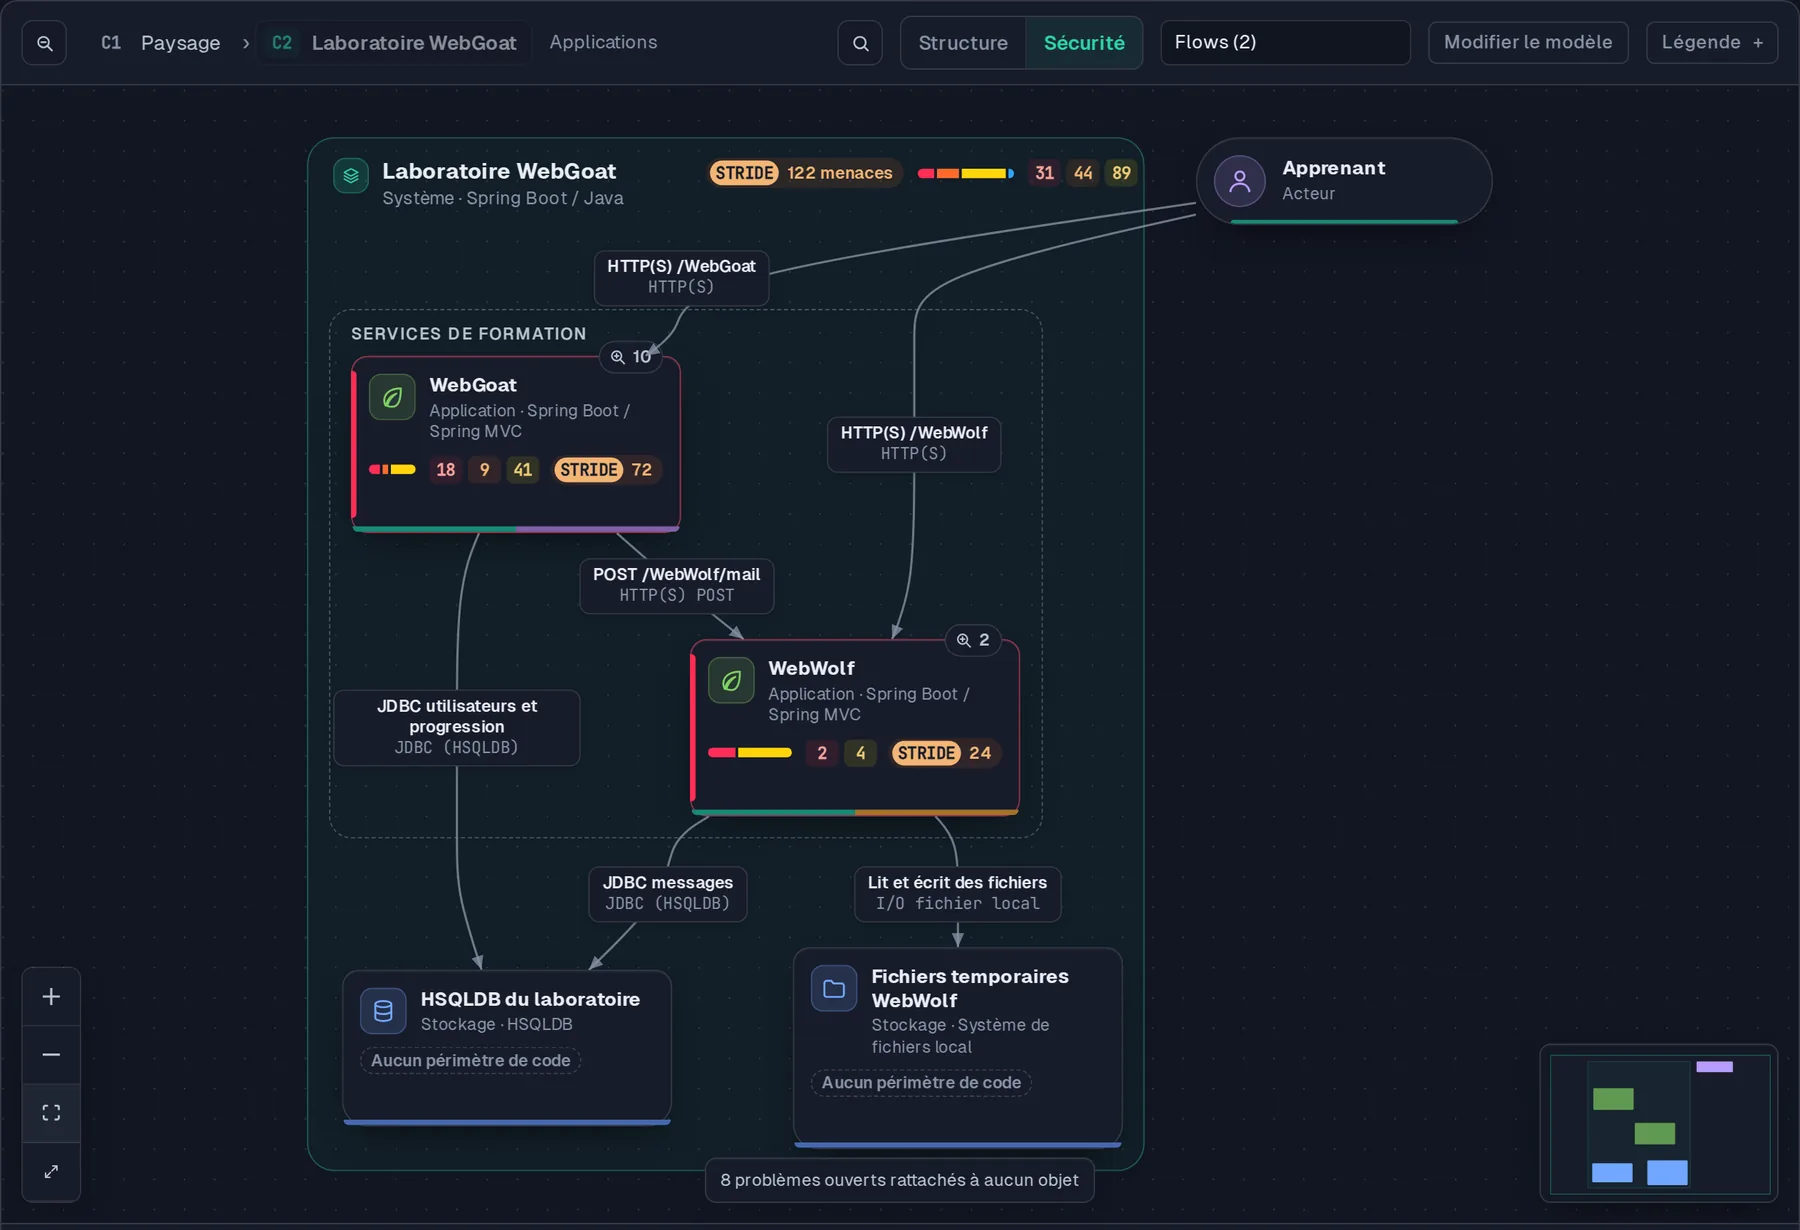
Interface Tamis · projet WebGoat analysé
Sous le capot
Dans Tamis
Dans un studio dédié, vous construisez votre DFD et retrouvez les menaces STRIDE de chaque élément.
Vous pouvez comparer le diagramme au dernier scan.
Si les indices d'une menace réapparaissent, vous savez quoi réexaminer.
La cartographie C4 relie vos composants, vos flux et vos frontières de confiance aux constats du projet.
Vous pouvez comparer puis fusionner un brouillon d'architecture future, sans écraser l'état courant.
Le graphe du DFD repère un point de passage entre la surface exposée et les données sensibles.
Un contrôle à cet endroit pourrait protéger plusieurs chemins d'accès.
La proximité compte aussi dans la priorité : une menace à un saut d'une base de paiement passe devant la même faille à cinq sauts.
Vous retrouvez les points d'entrée API repérés dans le code, la spécification ou le trafic.
Tamis signale les dérives de schéma.
Il signale aussi un point d'entrée présent dans le code mais jamais observé dans le trafic, ou l'inverse.
Vous structurez vos valeurs métier, vos sources de risque et vos scénarios, jusqu'au traitement.
Les scénarios opérationnels se préremplissent à partir des chaînes d'attaque déjà détectées.
Les preuves sont citées pour vous aider à les examiner.
Le modèle fournit des scénarios décrivant comment un utilisateur malveillant pourrait agir.
Vous pouvez les confier aux équipes de développement et de test.
Sur les mêmes preuves
À savoir Votre modèle de menaces décrit ce que l'équipe a conçu.
Pour savoir ce que fait réellement le code, vous devez vous appuyer sur les constats et les tests.
Sur le blog
Les mécanismes expliqués simplement, puis en profondeur. Tous les articles